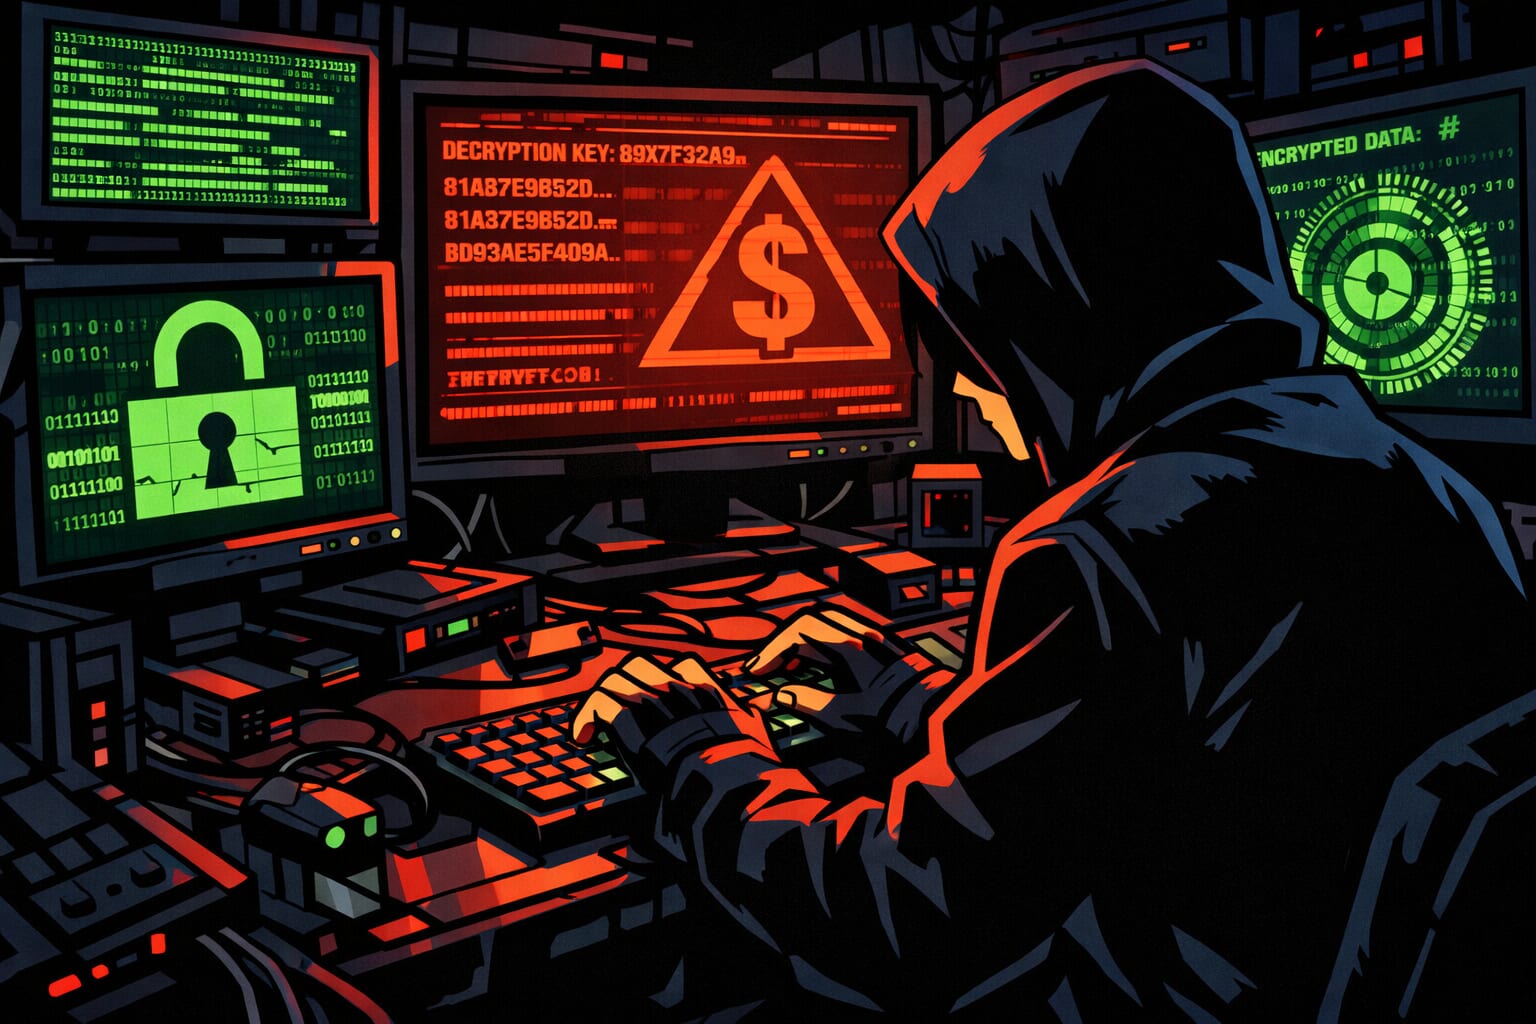
2013年、世界中のコンピュータに感染し、ユーザーのファイルを暗号化して身代金を要求するランサムウェア「CryptoLocker」が猛威を振るいました。この事件は、仮想通貨ビットコインを利用した身代金要求の先駆けとなり、大きな注目を集めました。この事件には諸説ありますが、今回はその中でも特に有力視されている『犯人の正体とその背後にある組織』について深く迫ります!
【新米探偵】ルナ
ねぇ、小判!2013年にあったCryptoLockerってどんな事件なの?
CryptoLockerは、コンピュータに感染してファイルを暗号化し、元に戻すためにビットコインで身代金を要求するランサムウェアだね。この事件は、仮想通貨を使ったサイバー犯罪の一例として有名だにゃ。
【分析猫】小判
【新米探偵】ルナ
うえぇぇえ!?そんなことがあったの!?どうやってそんなことができるの?
まず、感染したコンピュータのファイルをRSA暗号という非常に強力な暗号技術で暗号化するんだ。そして復号のための鍵を渡す条件として、ビットコインで身代金を払うように要求する。これにより、犯人は匿名性を保ちながら利益を得ることができるにゃ。
【分析猫】小判
【新米探偵】ルナ
どうしてビットコインなの?普通のお金じゃダメなの?
ビットコインは、トランザクションが公開されているけれど、送金者と受取人の詳細は匿名性が高いんだ。これが犯罪に利用されやすい理由だね。特に当時は、法整備が整っていなかったから、追跡が難しかったんだにゃ。
【分析猫】小判
【新米探偵】ルナ
なるほどね〜。でも、犯人って捕まったの?
残念ながら、CryptoLockerの開発者やその背後にいる組織は特定されていないんだ。ただ、後に似たような手口を使ったランサムウェアが複数登場していることから、彼らの手法が他の犯罪者にコピーされている可能性が高いと考えられるにゃ。
【分析猫】小判
【新米探偵】ルナ
えぇ〜、じゃあまた同じことが起きる可能性もあるってこと?
そうだね。だからこそ、ユーザーが自分のデータを守るためのセキュリティ意識を高めることが重要なんだ。この事件から学べることはたくさんあるにゃ。
【分析猫】小判
【新米探偵】ルナ
本当に注意しなくちゃね!今回の調査結果は下にガッツリまとめたから、みんなも絶対読んでみてね!
🌟 仮想通貨探偵団 最終調査報告 🌟
🐾 事件・謎の全貌
2013年に発生したCryptoLockerランサムウェア事件は、世界中のコンピュータに感染し、ユーザーのファイルを暗号化してビットコインでの身代金要求を行った事件です。これは仮想通貨の匿名性を悪用した初期のサイバー犯罪の一例であり、以後、同様の手口を取るランサムウェアが続々と登場しました。この事件は、仮想通貨とサイバー犯罪の関係性に新たな一石を投じたと言えます。
🔍 判明したポイントと独自の推測
- 【ポイント1:暗号化手法について】このランサムウェアは、RSA暗号を用いてファイルを暗号化しました。RSA暗号は公開鍵暗号方式の一種で、非常に強力であるため、感染者が自力で復号することはほぼ不可能でした。これにより、被害者は身代金を支払う以外に選択肢がなくなり、犯人は確実に利益を得ることができました。
- 【ポイント2:ビットコインの利用について】CryptoLockerは、身代金の支払いにビットコインを利用しました。当時のビットコインは匿名性が高く、トランザクションを追跡するのが難しかったため、犯罪者にとっては理想的な支払い手段となりました。これが後のサイバー犯罪にも影響を与えたと考えられます。
- 【ポイント3:犯人の特定について】事件の背後にいる犯人や組織は特定されていません。しかし、CryptoLockerの手法は他のランサムウェアに影響を与えており、これらの手口が他の犯罪者に模倣されていることから、組織的な犯罪グループが背後にいる可能性が高いと推測されます。
💡 小判の最終考察
CryptoLocker事件は、仮想通貨の匿名性がサイバー犯罪に悪用される可能性を示しました。この事件を教訓に、ユーザーはデータのバックアップや最新のセキュリティパッチの適用を徹底する必要があります。また、法執行機関や技術者たちが協力して、仮想通貨を利用した犯罪の追跡方法を開発することが求められています。このような事件が再発しないよう、我々一人ひとりの意識改革も重要です。
コメント